
TrustSource Software Security & Compliance Platform Overview
Die voll integrierte Lösung für Organisationen: von SCA und SBOM-Handling bis zum CRA-Reporting.
Leistungspaket 3.3.x
Das Release 3.3.x ist ausgerollt. Die wichtigsten Neuerungen:
Konfigurierbare Bewertungsschemata, dokumentierte Entscheidungen mit befristeten Ausnahmen, Reporting mit CSV-Export; Risiken entstehen automatisch aus CWE-, CVE- und OBOM-Befunden.
CWE-Zuordnung der Befunde und ein automatisch abgeglichenes Risiko je Schwachstelle und Modul (SARIF → CWE → Risiko).
Deployment-Ansicht je Projekt, Vergleich von Deployments und OBOM-Befunde je Deployment.
Veröffentlichung von VEX-Aussagen und CSAF-2.0-Pflichttests für Ihre Advisories.
Abgestufte Verteilung mit TLP-Verzeichnissen bis AMBER+STRICT, Zugriff je Produkt über Schlüssel mit Zugriffsprotokoll.
Projektanalyse mit Verstößen und Warnungen über zwölf Monate und eine Projektübersicht.
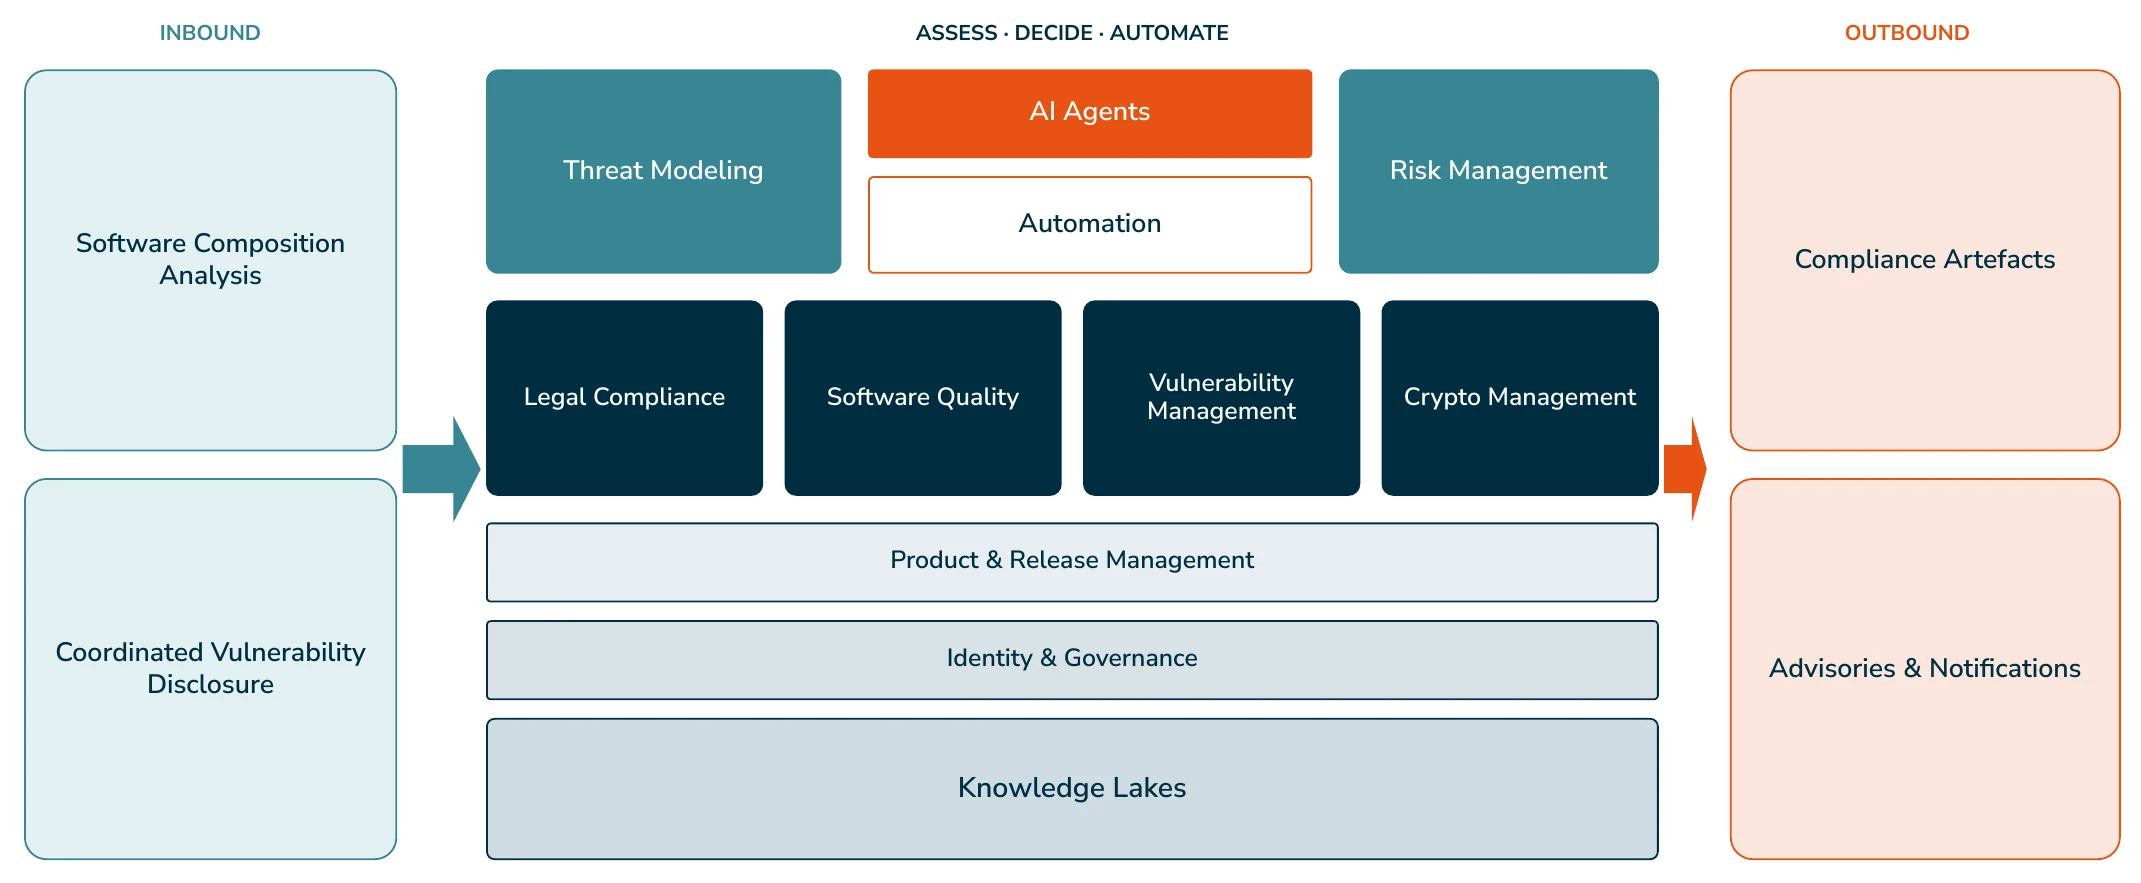
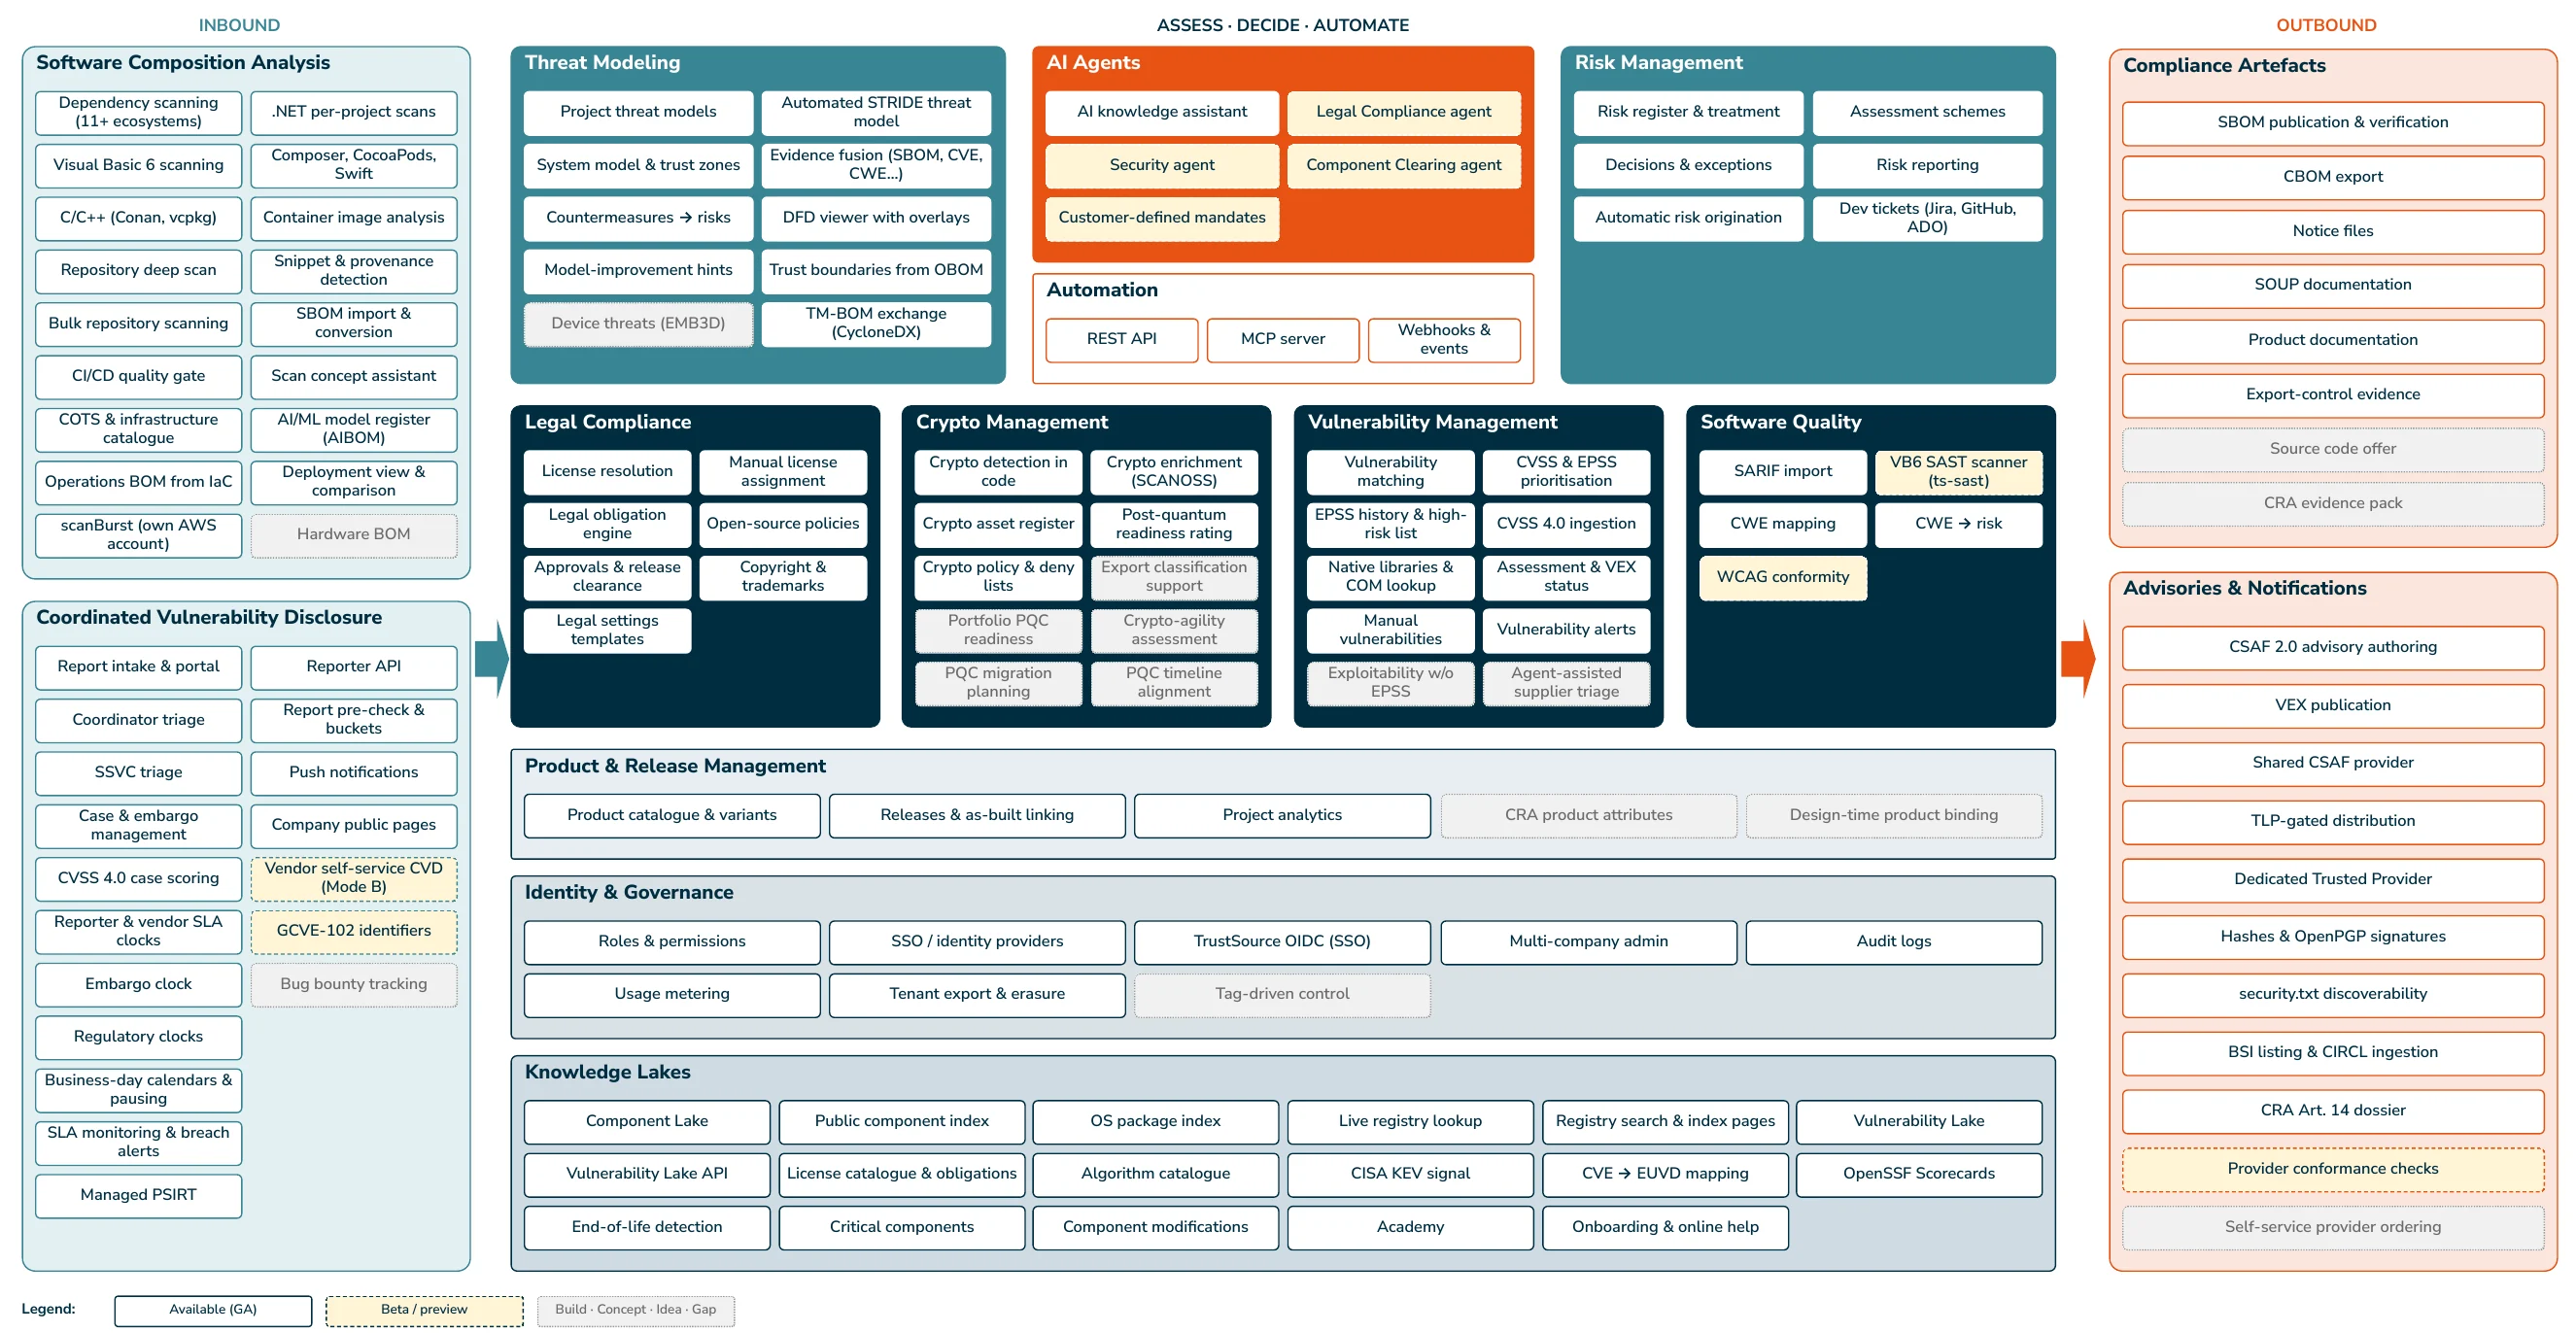
Detailansicht in voller Größe öffnen ↗ · Die Grafik ist englischsprachig.
Die Module im Überblick
Zu jedem Modul finden Sie eine Seite mit Hintergrund, Fähigkeiten und passenden Publikationen.
Basis
SBOM, Lizenzen und Schwachstellen für Open und Closed Source – automatisiert, richtlinienbasiert, im Build verankert.
Zur Modulseite →ScanBurst
Tausende Repositories scannen – in Ihrer eigenen AWS-VPC, in Ihrem Tempo, ohne dass Code Ihr Haus verlässt.
Zur Modulseite →SW-Quality
SAST- und Testergebnisse im Compliance-Kontext: Befunde importieren, nach CWE ordnen, zu Risiken verdichten.
Zur Modulseite →Threat Modeling
Bedrohungsmodelle aus Evidenz: STRIDE-Analyse je Element, automatisch erstellt, menschlich entschieden.
Zur Modulseite →Risk Management
Risiken aus Lizenz, Code und Bedrohungsmodell in einem Register – bewertet, behandelt, nachweisbar.
Zur Modulseite →OBOM
Die Betriebssicht zur SBOM: Infrastruktur aus IaC erfassen, Deployments vergleichen, Befunde verorten.
Zur Modulseite →CSAF
Security Advisories und VEX im CSAF-2.0-Standard – erstellt, geprüft, unveränderlich veröffentlicht.
Zur Modulseite →CSAF Trusted Provider
Ihr eigener CSAF Trusted Provider unter Ihrem Namen – signiert, auffindbar, beim BSI gelistet.
Zur Modulseite →CVD
Coordinated Vulnerability Disclosure als Prozess: Meldungen annehmen, triagieren, Fälle führen, Fristen halten.
Zur Modulseite →CVD managed
Ihr PSIRT auf Abruf: EACG koordiniert Meldungen, Triage und Kommunikation – Sie entscheiden.
Zur Modulseite →Products
Produkte, Varianten und Versionen als Ordnungsrahmen – damit Software-Nachweise beim Produkt ankommen.
Zur Modulseite →Medical
SOUP-Dokumentation für Medizinprodukte-Software – aus der SBOM, entlang IEC 62304.
Zur Modulseite →AI Assistant
Fragen an Ihre Compliance-Daten in natürlicher Sprache – Antworten aus TrustSource, nicht aus dem Internet.
Zur Modulseite →Sprechen wir über Ihre Anforderungen
Welche Module passen zu Ihrem Vorhaben? Schreiben Sie uns kurz, wir melden uns binnen eines Werktages.
Warum TrustSource?
TrustSource bündelt Software Composition Analysis, SBOM, Lizenz- und Schwachstellenmanagement, Threat Modeling, Risikomanagement und koordinierte Offenlegung in einer Plattform. Entwicklung, Security und Compliance arbeiten so auf derselben Datenbasis, und Nachweise für CRA und NIS2 entstehen aus dem laufenden Betrieb statt aus Tabellen. Hinter TrustSource steht die EACG, die Hersteller auch beratend zu Product Security und Regulatorik begleitet.
Wie sicher ist TrustSource?
TrustSource wird als SaaS von der EACG Operations Services GmbH betrieben. Wir stellen hohe Ansprüche an Sicherheit und Integrität, nutzen modernste Verschlüsselungsverfahren und haben die Plattform auf hohe Ausfallsicherheit und Verfügbarkeit ausgelegt (über 99,9 % in den letzten 365 Tagen). Schwachstellenmeldungen nehmen wir über einen öffentlichen Meldeweg an und folgen einer koordinierten Offenlegung, die Details stehen in unserer Sicherheitsrichtlinie. Das Shared Security Responsibility Model beschreibt, wer wofür verantwortlich ist, und die Statusseite zeigt den aktuellen Betriebszustand. Eigene Security Advisories veröffentlichen wir maschinenlesbar über einen CSAF-Provider.
Kann ich TrustSource testen?
Ja. Über "Kostenlos testen" können Sie TrustSource direkt in der Anwendung ausprobieren. Einige Funktionen benötigen eine Freischaltung, sprechen Sie uns dafür gern an. Wenn Sie lieber zuerst mit uns sprechen möchten, nutzen Sie das Formular, wir melden uns binnen eines Werktages.
Vielen Dank!
Wir melden uns binnen eines Werktages.